Enobyte Conference in Tokyo 2026
JAPAN-EUサイバーセキュリティ規制への対応
サイバーレジリエンス法(CRA)を中心とした最新動向と実務対応
EUでは、サイバーレジリエンス法(Cyber Resilience Act:CRA)をはじめ、デジタル製品やサービスに求められるサイバーセキュリティ要件が大きく変化しています。
こうした規制は、EU域内の企業だけでなく、EU市場で製品・サービスを提供する日本企業にとっても重要なテーマです。
本セミナーでは、法律・政策・サイバーセキュリティの各分野の専門家を迎え、CRAを中心としたEUサイバーセキュリティ規制の最新動向と、企業に求められる対応について解説します。
弁護士によるCRAの法的観点からの解説に加え、実務セッションでは、CRA対応において重要となるSBOM(Software Bill of Materials:ソフトウェア部品表)を取り上げ、製品に含まれるソフトウェアや脆弱性をどのように把握・管理していくべきかをご紹介します。
さらに、政策・行政の視点からの講演、実際の攻撃手法を再現するライブハッキングを通じて、制度と実務の両面から製品セキュリティについて考えます。
規制の概要を理解するだけでなく、企業として何を準備し、製品セキュリティをどのように実務へ落とし込んでいくのかを考える機会として、ぜひご参加ください。
開催概要
日時 :2026年11月13日(金) 開演 15:00(受付開始 14:30)
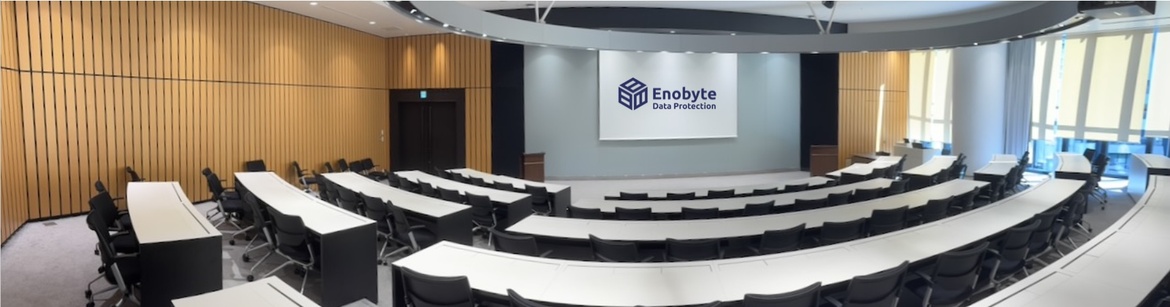
会場 :赤坂インターシティAIR 4F 「the Amphitheater」
住所 :東京都港区赤坂1-8-1
定員 :60名
参加費 :無料
言語 :日本語
プログラム
オープニング・ご挨拶
- Dr. ヘルマン・グンプ (Enobyte代表取締役)
- 柳秀直 氏(元駐ドイツ日本国特命全権大使)
- 山口フンペルト香織 氏 (バイエルン州駐日代表部 代表)
サイバーレジリエンス法(CRA)と企業対応
野呂 悠登 氏 - TMI総合法律事務所 弁護士
サイバーレジリエンス法(CRA)の概要をはじめ、企業や製品に求められる法的義務、対応にあたって押さえておくべきポイントについて、法務の観点から解説いただきます。
CRA対応とSBOM
松波 百合子 - Enobyte DPOチームリーダー
CRAへの対応におけるSBOMの役割や、ソフトウェアコンポーネントの可視化、脆弱性管理など、実務上のポイントをご紹介します。
日本政府の積極的サイバー防衛の取り組みに関する最新情報
登壇者:調整中
日本政府が進める「能動的サイバー防御(Active Cyber Defense)」に関する政策や制度の最新動向について解説いただきます。
ライブハッキング
実際のサイバー攻撃の手法を、デモンストレーション形式で再現し、製品やシステムに潜む脆弱性と、企業が備えるべきセキュリティ対策について解説します。
質疑応答・クロージング
各セッションの内容を踏まえ、参加者の皆様からのご質問にお答えします。
ネットワーキング
セミナー終了後、登壇者・参加者の皆様との情報交換・交流の場をご用意しています。
会場:赤坂インターシティAIR 3F Frank Bar
お申し込み
参加をご希望の方は、本ページの申込みフォームより必要事項をご入力のうえ、お申し込みください。
※定員に達し次第、受付を終了する場合がございます。
※登壇者・プログラム・時間は変更となる場合がございます。
イベントはどこで起こりますか? 赤坂インターシティAIR 4F 「the Amphitheater」
イベントはいつ開催されますか?
開始:
終了:
カレンダーに追加